NIS2-Beratung: Was das Gesetz von Ihrer IT verlangt
- Gilt seit: 6. Dezember 2025, ohne Übergangsfrist.
- Pflichten: Registrierung im BSI-Portal sowie zehn Maßnahmen auf dem Stand der Technik.
- Meldefristen: Erstmeldung an das BSI binnen 24 Stunden, nachdem ein erheblicher Vorfall bekannt ist, dann die ausführliche Meldung binnen 72 Stunden.
- Im Betrieb: Die zehn Maßnahmen landen an fünf Stellen Ihrer IT: Konten, Netz, Server, Endgeräte und Mitarbeiter. Diese fünf Stellen gehen wir unten der Reihe nach durch.
Nicht sicher, ob Sie von NIS2 betroffen sind? Die Schwellen und Branchen stehen in der Tabelle weiter unten. Wir klären zuerst, ob und wie stark Ihr Unternehmen betroffen ist.
Unsere Gap-Analyse vergleicht den Ist-Zustand Ihrer IT-Sicherheit mit den Anforderungen zu NIS2 und zeigt, welche der zehn Mindestmaßnahmen noch fehlen. Optional setzen wir diese Maßnahmen um und bringen Ihre IT auf den aktuellen Stand der Technik, entweder als Projekt oder als Managed Service.
Für den Einstieg genügt eine Kurzanfrage oder ein Anruf unter +49 711 727 222-0.
Zehn Maßnahmen, fünf Stellen: der Kern unserer NIS2-Beratung
Fünf Stationen eines Angriffs: Risiko, NIS2-Maßnahme sowie unsere Umsetzung
NIS2 schreibt zehn Maßnahmen vor mit dem Ziel, Angriffe zu erschweren, Vorfälle zu erkennen und den Neustart zu sichern. In unserer NIS2-Beratung bringen wir Ihre IT auf den aktuellen Stand der Technik in den Bereichen: Konten, Netz, Server, Endgeräte und Mitarbeiter. Die Tabelle am Ende fasst schließlich Maßnahmen und Bausteine je Bereich zusammen.
Rechte und MFA mit YubiKey für Konten
Konten sind der Schlüssel zu allem anderen, denn wer sich als Admin anmelden kann, braucht keine Lücke mehr. NIS2 verlangt deshalb, dass Sie Rechte begründet vergeben und aktuell halten. Dazu kommt MFA, also die Anmeldung mit zweitem Faktor, eine der wenigen Maßnahmen, die das Gesetz konkret nennt. Phishing und gestohlene Kennwörter sind die häufigsten Einstiege. Mit zweitem Faktor bleibt ein abgeflossenes Kennwort ein Fehlversuch im Protokoll, ohne ihn dagegen ein Vorfall mit Meldepflicht.
In der NIS2-Beratung sehen wir häufig MFA nur auf Microsoft 365. VPN, die Verwaltung der Firewall und die Admins des Firmennetzes kommen dagegen mit Kennwort aus. Oft bedient zudem ein Konto zugleich Postfach und Domain Controller, also den Server, der alle Anmeldungen im Firmennetz verwaltet. Dann läuft ein präparierter Anhang mit vollen Admin-Rechten.
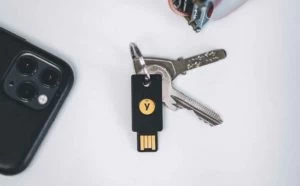
Deshalb trennen wir zuerst die Konten der Admins von denen der Nutzer. Danach ziehen wir den zweiten Faktor per Hardware-Token über Microsoft 365, VPN und alle Admin-Zugänge. Dabei beginnen wir bei den größten Rechten. Als Token setzen wir YubiKeys ein, kleine Sicherheitsschlüssel für den USB-Anschluss. Der zweite Faktor hängt dann an einem Schlüssel in der Hand des Nutzers. Daher lässt er sich nicht per SMS oder Anruf umleiten.
Rechte halten wir zudem über Eigentümer aktuell. Dafür bekommt jede Freigabe auf dem Fileserver einen Eigentümer aus der Abteilung. Mit ihm gehen wir die Rechte regelmäßig durch und streichen dann, was niemand mehr braucht. Die Liste der Rechte legen wir danach für Sie ab. So zeigen Sie bei einer Prüfung, wer worauf zugreift und wann jemand das zuletzt bestätigt hat.
Zonen, Firewall und VPN-Zugang im Netz
Wie weit ein Angreifer kommt, wenn er im Haus ist, entscheidet das Netz. Erreicht dort jedes Gerät jedes andere, reicht ein infizierter Rechner bis zum Fileserver, zur Telefonanlage, zur Kasse oder zur Steuerung der Maschinen. Aus einem Klick wird folglich ein Stillstand des Betriebs, also ein Vorfall mit Meldepflicht. NIS2 verlangt deshalb Schutz der Zugriffe und Verschlüsselung. In der Praxis heißt das also: das Netz in Zonen teilen, den Verkehr dazwischen über die Firewall regeln und die Wege von außen verschlüsseln.
Hinter der Firewall liegt jedoch oft ein flaches Netz. Dort teilen sich Server, Arbeitsplätze, Telefone, Kasse oder Steuerung ein IP-Netz, sodass ein infizierter Client alles sieht. Per Netzsegmentierung ziehen wir deshalb Zonen ein und trennen Server, Arbeitsplätze, Gäste und, wo vorhanden, die Produktion. Der Verkehr zwischen den Zonen läuft dann über Regeln an der Firewall. Jede Regel legen wir mit Datum, Zweck und Urheber an und prüfen sie danach bei jeder Durchsicht.
Vertrauliche Post verschlüsseln wir am Übergang mit dem Encryption Gateway für E-Mails. Zugriffe von außen laufen außerdem nur per VPN. Zudem gehören Zugänge zur Fernwartung zur Sicherheit der Lieferkette, und dafür bleiben Sie verantwortlich. Dienstleister und Hersteller bekommen deshalb je ein eigenes Konto mit eigenem YubiKey. Dieses gilt nur für das eigene System und erst nach Freigabe. Geteilte Zugänge lösen wir dagegen auf, sodass im Protokoll ein Name steht.
Backup und Wiederanlauf der Server nach der Regel 3-2-1-0
Nach einem Angriff entscheidet die Datensicherung, ob der Betrieb in Stunden oder in Wochen wieder anläuft. NIS2 verlangt deshalb Backup, Wiederanlauf sowie einen Nachweis, dass beides wirkt. Ohne getesteten Restore, also ohne das probeweise Zurückspielen der Daten, lässt sich nämlich weder belegen, dass das Backup vollständig ist, noch, wie lange der Neustart dauert.
Häufig hängt der Backup-Server jedoch im selben Active Directory wie alle anderen Systeme, also im zentralen Verzeichnis aller Konten im Firmennetz. Wer dort Admin-Rechte erbeutet, erreicht damit auch das Backup und verschlüsselt es zusammen mit den Originaldaten. In der NIS2-Beratung nehmen wir das Backup deshalb aus dem Weg des Angriffs. Mit RAUSYS Cloud Backup & Archive überträgt Ihr Backup-Server nach jeder Datensicherung automatisch eine verschlüsselte Kopie Ihrer Daten in unser Rechenzentrum, das RauRZ. Die Kopie dort hat eigene Zugangsdaten, die nicht zu Ihrer Domäne gehören. Ein Angreifer, der Ihr Netz übernimmt, kommt also nicht an sie heran. Auf Wunsch ist die Kopie zudem immutable. Wo ein Ausfall den Betrieb anhalten würde, ergänzen wir außerdem Disaster Recovery as a Service, also den Neustart Ihrer Server in unserem Rechenzentrum.
Als Faustregel gilt 3-2-1-0 mit Test-Restore. Das bedeutet also: drei Kopien, zwei Medien, eine außer Haus und null Fehler beim Test. In festen Abständen fahren wir deshalb ein simuliertes Disaster Recovery, also den Neustart Ihrer Systeme aus dem Backup heraus. Das Ergebnis erhalten Sie anschließend als Executive Summary und technischen Detailbericht mit Datum, Dauer und Fehlern, den Sie bei einer Prüfung vorlegen.
Erkennung, Patchstand und EOL-Systeme auf den Endgeräten
Auf den Endgeräten, also PCs, Notebooks und Servern, beginnt ein Angriff, und dort wird er zuerst sichtbar. NIS2 verlangt deshalb, Vorfälle zu erkennen, Lücken zu schließen und den Bestand zu kennen. Die 24 Stunden bis zur Erstmeldung laufen ab dem Moment, in dem der Vorfall bekannt ist. Ohne Erkennung auf den Geräten wissen Sie es aber erst, wenn Dateien verschlüsselt sind. Ungepatchte und EOL-Systeme (End of Life: keine Updates mehr vom Hersteller) haben zudem bekannte Lücken. Dafür gibt es oft fertige Werkzeuge für Angriffe.
Managed Endpoint Protection (EDR), eine Schutzsoftware auf Servern und Clients, bewertet dort das Verhalten. Auffällig ist etwa ein Prozess, der Schattenkopien löscht, also die Kopien älterer Dateien, die Windows selbst anlegt. Im Ernstfall isoliert EDR das System dann vom Netz. Die Meldungen laufen anschließend in unserem Managed SOC/SIEM zusammen, der Leitstelle, die alle Alarme sammelt und bewertet. Dort landen außerdem Ereignisse der Domain Controller und Alarme aus Server Monitoring & Alerting. Analyse und Bereinigung übernehmen wir danach in der Incident Response, also der Behandlung des Vorfalls. Dieselben Daten liefern zudem die Fakten für Ihre Meldung an das BSI.
Regelmäßige Scans zeigen zuerst, wo welche Lücke offen ist. Im Patch Management, also beim Einspielen der Updates, schließen wir sie dann mit Fristen nach Schwere. Bei der Härtung schalten wir außerdem ungenutzte Dienste und alte Protokolle ab, also das, was ein System nicht braucht. Ein EOL-System kommt dagegen in eine eigene Zone, mit Termin und Ersatz für die Ablösung. Notebooks und Telefone halten wir ebenso über unser Client- und Mobile Device Management aktuell. Beides liefert zugleich das Inventar, das NIS2 als Kenntnis des Bestands verlangt.
NIS2-Schulung für Mitarbeiter und Geschäftsführung
Viele Angriffe kommen über eine Person, sobald jemand einen Anhang öffnet oder einem Anruf aus der angeblichen Buchhaltung glaubt. Dort steht jedoch keine Firewall im Weg. Schulung ist deshalb Pflicht, denn NIS2 führt Cyberhygiene und Schulung als eigene Maßnahme. Außerdem muss die Geschäftsführung selbst regelmäßig an Schulungen teilnehmen.
Ihre Mitarbeiter schulen wir einmal im Jahr zur Security Awareness. Jede Person bestätigt ihre Teilnahme mit Unterschrift. Zwischen den Terminen zeigt außerdem die Phishing Simulation, wo noch jemand auf präparierte Mails klickt. Geschäftsführung und Leitungskreis nehmen zudem an der NIS2-Awareness-Schulung teil. Die Listen mit Unterschrift erhalten Sie danach von uns. Sie zeigen somit für jede Person, wann die letzte Schulung war.
Meldefristen, Registrierung und Pflichten der Leitung
Einen erheblichen Vorfall melden Sie dem BSI zuerst binnen 24 Stunden, nachdem er bekannt ist. Binnen 72 Stunden folgt dann die ausführliche Meldung mit erster Bewertung von Schwere und Folgen. Spätestens einen Monat danach kommt schließlich der Abschlussbericht. Sind personenbezogene Daten betroffen, melden Sie das außerdem dem LfDI Baden-Württemberg, sofern ein Risiko für die Betroffenen besteht. Dafür gilt: unverzüglich und möglichst binnen 72 Stunden. Melden müssen Sie selbst, denn der Zugang zum BSI-Portal läuft über Ihr Unternehmenskonto. Die Fakten für beide Meldungen liefern wir Ihnen aus Monitoring und Incident Response, also betroffene Systeme, Zeitpunkt und Umfang.
Die Frist für die Registrierung im BSI-Portal ist am 6. März 2026 abgelaufen, die Pflicht besteht trotzdem weiter. Eintragen muss sich jede betroffene Einrichtung selbst, die Anmeldung erfolgt über Mein Unternehmenskonto. Wir kennen die Abläufe im Portal, von der Registrierung über die Meldungen bis zu den Nachweisen, die das BSI anfordern kann. Für den Eintrag liefern wir deshalb die Angaben aus der IT zu, etwa Ihre öffentlichen IP-Adressbereiche.
Die Verantwortung für Umsetzung und Überwachung trägt die Geschäftsführung persönlich. Die operative Umsetzung können Sie an uns übertragen, die Überwachung jedoch nicht. Dafür erhalten Sie aus der NIS2-Beratung eine Übersicht, welche der zehn Maßnahmen bei Ihnen umgesetzt sind und wo noch Lücken offen sind. Zu jeder Maßnahme gehört außerdem der Beleg aus dem Betrieb, etwa das Protokoll des letzten Restore-Tests oder der Patchbericht. Die Schulung muss die Geschäftsführung ebenfalls selbst absolvieren; die passende NIS2-Awareness-Schulung bieten wir an.
Übersicht aus der NIS2-Beratung: Maßnahmen und Bausteine je Station
Die Tabelle ordnet jeder Station ihre Maßnahmen und unsere Bausteine zu, sodass Ihre NIS2-Compliance prüfbar bleibt.
| Station | Maßnahmen dort | Unsere Bausteine |
|---|---|---|
| Konten | MFA und sichere Kommunikation sowie Zugriffe, Geräte und Inventar | Authentication Gateway, zweiter Faktor mit YubiKey für Microsoft 365, VPN und Admin-Zugänge sowie minimale Rechte mit regelmäßiger Prüfung |
| Netz | Verschlüsselung sowie Zugriffe, Geräte und Inventar | Zonen im Netz, VPN für Zugriffe von außen sowie Encryption Gateway für E-Mails |
| Server | Backup und Wiederanlauf, Tests der Wirksamkeit sowie Verschlüsselung | RAUSYS Cloud Backup & Archive ins RauRZ, Disaster Recovery as a Service, Restore-Tests, simuliertes Disaster Recovery sowie Berichte |
| Endgeräte | Umgang mit Vorfällen, Lücken und Updates sowie Zugriffe, Geräte und Inventar | Managed SOC/SIEM, Managed Endpoint Protection (EDR), Server Monitoring & Alerting, Incident Response, Scans auf Lücken, Patch Management mit Fristen nach Schwere, Ablösung von EOL-Systemen, Härtung nach Stand der Technik sowie Client- und Mobile Device Management mit Inventar aller Systeme |
| Mitarbeiter und Dienstleister | Cyberhygiene und Schulung sowie Sicherheit der Lieferkette | Phishing Simulation, jährliche Schulung zur Security Awareness mit Unterschrift, NIS2-Awareness-Schulung sowie Offenlegung unserer eigenen Maßnahmen für Ihre Bewertung |
| Was an keinem Gerät hängt | Umgang mit Vorfällen (Meldeweg) | Incident Response mit den Fakten für Ihre Meldung an BSI sowie Datenschutzaufsicht |
| Bestandsaufnahme | Risikoanalyse sowie Konzepte für Sicherheit | Security Audit & Assessment (die Bestandsaufnahme) sowie Gap-Analyse (das Lückenbild) gegen die zehn Maßnahmen |
Wer ist von NIS2 betroffen und wo liegt die Schwelle?
NIS2 unterscheidet wichtige und besonders wichtige Einrichtungen, je nachdem, wie groß ein Betrieb ist und in welcher Branche er arbeitet. Maßgeblich sind dabei Mitarbeiterzahl, Umsatz und Bilanzsumme. Kommunale Betriebe und öffentliche Träger erreicht NIS2 dagegen über Bundes- und Landesrecht mit eigenen Zuständigkeiten.
| Einstufung | Größenschwelle | Branchen |
|---|---|---|
| Wichtige Einrichtung | ab 50 Mitarbeitern oder über 10 Millionen Euro Umsatz und zugleich über 10 Millionen Euro Bilanzsumme | alle 18 Sektoren. Post und Kurier, Abfall, Chemie, Lebensmittel, Medizinprodukte, Elektronik und Optik, elektrische Ausrüstung, Maschinen- und Fahrzeugbau, digitale Dienste sowie Forschung bleiben auch ab 250 Mitarbeitern in dieser Stufe |
| Besonders wichtige Einrichtung | ab 250 Mitarbeitern oder über 50 Millionen Euro Umsatz und zugleich über 43 Millionen Euro Bilanzsumme | Energie, Transport, Finanzen und Versicherungen, Gesundheit, Wasser, IT und Telekommunikation sowie Weltraum. Betreiber kritischer Anlagen, qualifizierte Vertrauensdienste, TLD-Registries und DNS-Anbieter sind dagegen unabhängig von der Größe besonders wichtig |
Ob Ihr Betrieb betroffen ist, zeigt der NIS2-Check des BSI. Ob und in welchem Umfang Sie betroffen sind, prüfen wir außerdem zu Beginn der NIS2-Beratung. Fällt Ihr Betrieb nicht darunter, sind die Wege der Angreifer trotzdem dieselben. Auch dann unterstützen wir Sie bei Ihrer IT-Sicherheit. Ein erster Schritt ist dafür der CyberRisikoCheck nach DIN SPEC 27076 für Betriebe bis etwa 50 Mitarbeiter.
NIS2-Beratung in Stuttgart mit Bestandsaufnahme, Lückenbild und Angebot
Am Anfang jeder NIS2-Beratung bei RAUSYS steht zuerst ein Gespräch. Danach folgt die Bestandsaufnahme, vor Ort in Stuttgart und Umgebung, etwa Esslingen oder Ludwigsburg, oder remote. Wir prüfen unter anderem Konten und Rechte, Regeln der Firewall, Patchstand sowie Backup und Restore-Test.
Anschließend erhalten Sie das Lückenbild: für jede der zehn Maßnahmen, was fehlt und was steht. Dazu kommen eine Liste der Schritte in sinnvoller Reihenfolge sowie ein Angebot. Was wir empfehlen, betreiben wir danach selbst, im Projekt oder als Managed Service. Die Berichte aus dem Betrieb halten Ihre NIS2-Compliance somit belegbar.